前回(7/20〜7/25, v2.1.216〜220)の続編。7/25 の v2.1.220 から 8/4 の v2.1.221 まで9日間リリースが止まり、そのあと 8/4〜8/18 の15日間で v2.1.221 〜 v2.1.235 の14本が一気に出た(v2.1.226 は「Bug fixes」の1行のみ、v2.1.230 は欠番)。本稿執筆時点の最新は v2.1.235。
前号は「エンジンが載せ替わった2週間」だった——Claude Opus 5 が既定になり、それに合わせてサブエージェントのネスト制限が3日で反転した。今号は、そのエンジンの上でハーネスそのものが作り替えられた。
方向は3つある。
- 権限の既定が「人間の承認」から「分類器の判断」に移った——8/14 から Pro・Max・Team の新規セッションが auto mode 既定に
- セッション同士が話し始めた——クロスセッションメッセージングが実用段階に入り、
@ でセッションを名指しできるようになった
- 実行環境が自前インフラに出せるようになった——
claude self-hosted-runner
そして、いちばん静かに効くのがこれだ——Todo ツール(TodoWrite / TaskCreate 系)が Opus 4.8 以降のモデルから提供されなくなった(v2.1.233)。モデルが賢くなったので、進捗管理の足場を外した、ということになる。前号の「モデルが変わると安全域も変わる」の続きで、今号は「モデルが変わるとツールも減る」。
ざっくり結論
- auto mode が既定に(8/14, サーバー側ロールアウト)——Pro・Max・Team の新規セッションが対象。Anthropic の 1,053人テストで「人間が危険コマンドを検出できたのは 13.6%、auto mode は 89%」。Enterprise・API・Bedrock/Vertex/Foundry は当面オプトインのまま
- クロスセッションメッセージングが実用段階に(v2.1.224 → 232)——別ターミナルの Claude に
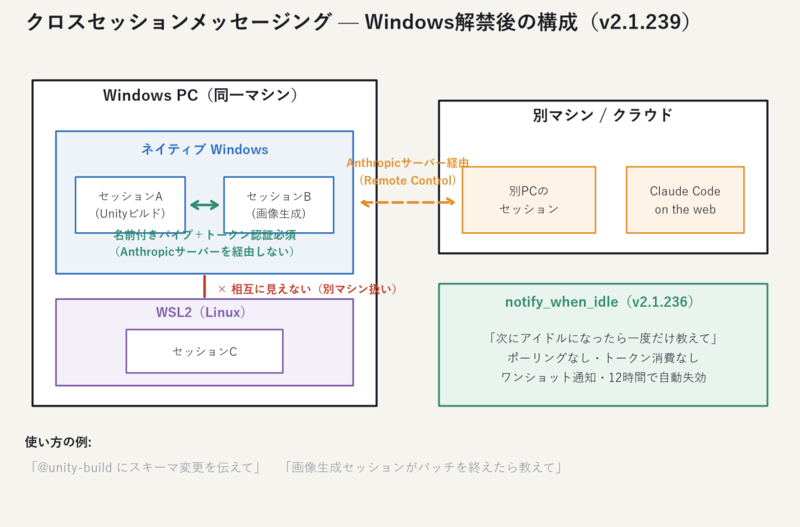
@セッション名 でメッセージを送れる。同一マシンは UNIX ソケット直結、他マシン・クラウドは Remote Control 経由。ただしネイティブ Windows は非対応(macOS / Linux / WSL2 のみ)
- self-hosted environments 登場(v2.1.224)——
claude self-hosted-runner で自社マシン・コンテナを Claude Code web/mobile/desktop セッションの実行先にできる。Team・Enterprise のパブリックベータ、既定オフ
- Todo ツールが新モデルから削除(v2.1.233)——
TodoWrite / TaskCreate|Get|Update|List が Opus 4.8・Sonnet 5・Fable 5・Mythos 5・以降のモデルで無効。CLAUDE_CODE_ENABLE_TODO_TOOLS=1 で復活
- サブエージェントの振り子、さらに開く——v2.1.224 でセッションあたり200 spawn の上限を撤廃(7月上旬に入れたもの)、v2.1.232 で fork が既定オン+非teammate の spawn が既定バックグラウンドに。同時20・depth 3 は据え置き
- GitLab が一級市民に(v2.1.232〜234)——トークンの秘匿、
glab CLI の保護、マーケットプレイスの GitLab URL 対応、MR の !N 表示、フッター/ステータスラインの MR バッジ
- 権限バイパス修正の連打——zsh の
[[ ]]、タブ・不可視 Unicode、PowerShell の $PSDefaultParameterValues、Git Bash の Cygwin symlink、ワークフローの import() 脱出、NT \??\ パス(NTLM 資格情報漏洩ベクタ)を2段階で封鎖
claude-api スキルのコンテキストコストが 200k+ → 25k トークンに(v2.1.234)——参照ドキュメントをオンデマンド読み込みに変更。地味だが体感に効く- 使用量上限リセット時の自動継続(v2.1.234)——claude.ai の usage limit が回復したらセッションを自動で続行。
/config でオフにできる
/permissions と /add-dir が作業中に開けるように(v2.1.234)——権限ルールの変更はそのターンの残りから効くultraplan 機能が削除(v2.1.222)、/review は /code-review のエイリアスに(v2.1.223)/fork が自分専用の worktree を作るように(v2.1.221)——元セッションのチェックアウトを共有しなくなった- spellcheck 設定(v2.1.235)——
aspell / hunspell / ispell があればプロンプト入力のスペルミスに下線。今号の"かわいい"枠
最大トピック①: auto mode が既定になった(8/14)
何が変わったか
8月14日から、Pro・Max・Team プランの新規セッションは auto mode で起動する。これは CLI のリリースではなくサーバー側のロールアウトなので、changelog には直接載っていない。
auto mode 自体は前号(v2.1.218)で「ダイアログから分類器へ」と書いた仕組みそのもので、ツール呼び出しを1件ずつ分類器に通し、不可逆・破壊的・環境の外を向いた操作をブロックする。ブロックされた Claude は安全な代替経路を探すか、通常の許可プロンプトを出す。
対象と除外は明確に分かれている。
| 対象 |
状態 |
| Claude Pro / Max / Team |
8/14 から新規セッションの既定 |
| Claude Enterprise |
当面オプトイン(1ヶ月以内に変更予定と説明) |
| Claude API / Claude Platform on AWS / Amazon Bedrock / Google Cloud Agent Platform / Microsoft Foundry |
当面オプトイン |
Anthropic が出した数字
既定を変える判断の根拠として、かなり具体的な数字が公表されている。
- 1,053人の有料テスターを使った統制実験: 危険なコマンドを人間は 13.6% しか止められなかったのに対し、auto mode は 89% をブロックした
- 実セッションの観測: 本番相当の重大度で意図しない有害な操作が起きた割合が、手動モード 6.3% に対し auto mode 2.4%
- プロンプトインジェクション評価: auto mode の Claude に対する成功攻撃は 0件(競合システムは 5.83%)
- レッドチーミング: 強化後、分類器の見逃し率が 12% → 7% に改善
- 前提として、Claude Code ユーザーは許可プロンプトの 97% を承認している——つまり「聞かれても、ほぼ全部 Yes を押している」
「人間の承認は儀式になっていて、実際にはフィルタとして機能していない」という主張で、これが既定変更の理屈になっている。
暴走しないための戻し方
分類器に丸投げというわけではなく、折り返しが用意されている。
- 3連続でブロック、またはセッション累計20回ブロックした時点で、手動承認に戻る
- ブロックされたときの Claude の挙動は「安全な代替を試す」か「通常の許可を求める」
- v2.1.225 で「分類器自身の許可チェックが安全フィルタに拒否されたケースを、連続ブロック数にカウントしていた」不具合が修正された。操作は拒否のままだが、モデルには「リトライせず先へ進め」と伝えるようになった
既存ユーザーはどうなるか
- 自分で既定モードを設定していた人: 一度きりの確認プロンプトが出る場合がある
defaultMode をピン留めしている人・組織の managed settings で固定されている人: 何も変わらない- いつでも Shift+Tab で切り替え可能(default / acceptEdits / bypassPermissions と同じトグル)
実務的に効くのは「allowlist ではなく deny ルール」
いちばん重要な注意点はこれだと思う。許可リスト(allowlist)は引き続き機能するが、python:* のような広すぎるルールは分類器を素通りさせてしまう。「便利だから」と広いワイルドカードを置いていると、auto mode 既定化によってそれが分類器のバイパス穴になる。
逆に、hard deny(拒否ルール)は Claude が何を言おうと通らない。auto mode 時代では、
- allowlist は「分類器をスキップする穴」
- deny ルールは「モードに関係なく効く唯一の硬い壁」
という非対称ができる。承認プロンプトが減ることを歓迎するなら、その分deny ルールを整備しておくのが対価になる。Anthropic 自身も「分類は risk をゼロにしない。本番インフラへの変更は手動レビューを推奨」と明記している。
CLI 側がこの2週間でやっていた下支え
既定化の前後で、auto mode まわりの修正が集中している。逆算すると準備期間だったことがよく分かる。
| バージョン |
内容 |
| v2.1.221 |
並列ツール呼び出しの許可チェックがキャッシュ効率化。会話プレフィックスを再利用して分類器コスト削減 |
| v2.1.221 |
モード切り替え中に保留された判定が、古い結果を適用せず確実に再プロンプトするように |
| v2.1.222 |
SendMessage で他セッションに送るメッセージも、送信前に分類器で評価されるように |
| v2.1.225 |
安全フィルタ拒否を連続ブロック数にカウントしていた不具合を修正(上記) |
| v2.1.229 |
CLAUDE_CODE_ATTRIBUTION_HEADER で属性ヘッダを無効化していると全ツール呼び出しで auto mode が失敗する不具合を修正 |
| v2.1.233 |
Windows で cd <dir> && <command> > file のような普通のコマンドが毎回止まる回帰を修正(v2.1.232 の regression) |
| v2.1.234 |
超長時間セッションで、compact 後にサンドボックスのネットワークアクセスを何度も再チェック・拒否する不具合を修正 |
| v2.1.234 |
Agent ツール呼び出しの下に毎回出ていた「Allowed by auto mode classifier」の冗長な行を削除 |
最大トピック②: セッション同士が話し始めた(v2.1.224 → v2.1.232)
3段階で入った
クロスセッションメッセージング自体は、6月上旬(v2.1.166)に「リレーされたメッセージからユーザー権限を剥奪する」というセキュリティ修正の形で存在は示されていた。今号でそれが実際に使える形になった。
- v2.1.224(8/7):
SendMessage がセッション間に対応。ListAgents で到達可能なセッションを列挙。macOS / Linux
- v2.1.225(8/8): 他マシンのセッションに、こちらから会話を開始できるように(それまでは相手から来たメッセージへの返信のみ)
- v2.1.232(8/13):
@ でセッションを名指しできるように。名前が一意なら確認なしで配送。同一マシンでセッション名が衝突したら自動でユニーク化(name-word-word)。/config に受信制御の行が追加
どう動くか
「メッセージ」はプレーンテキスト一片であって、会話履歴でもファイルでもない。会話ごと移したいなら /resume を使う、という切り分けになっている。
| 相手のいる場所 |
経路 |
| 同じマシン |
セッションごとの UNIX ソケット。Anthropic のサーバーを経由しない |
| 自分の別マシン |
Anthropic サーバー経由 → 相手マシンの Remote Control 接続に着弾 |
| Claude Code on the web |
Anthropic サーバー経由でクラウドセッションへ直接 |
使い方は「Claude に頼む」だけでいい。ツールを自分で呼ぶ必要はない。
別のターミナルで動いてるセッションに、マイグレーション終わったか聞いて
@api-worker にスキーマ移行が終わったと伝えて
@ のあと1文字以上打つと、同一マシンの生きているセッションが候補に出る(バレ @ だけでは出ない)。クラウド/Remote Control のセッションは、一度 Claude が列挙・送信したあとに候補へ現れる。
受け取る側は何を許すのか
ここがよくできている。届いたメッセージは「ユーザーの指示」ではないものとして扱われる。
- 承認の代わりにならない——保留中の許可プロンプトを他セッションのメッセージが答えることはできない
- 設定を変えられない——権限設定・
CLAUDE.md・その他の設定を「他セッションに言われたから」変えるな、と受信側 Claude に指示される
- スラッシュコマンドは実行されない——
/compact と書いてあってもただのテキスト
- 許可プロンプトは普通に出る——メッセージに従って何かするなら、いつも通りの承認が必要
配送そのものも3択に分岐する。crossSessionInbound 設定(accept / hold / refuse)で制御し、未設定なら両セッションの permission mode クラスから自動で決まる。
- 受信側が許可を尋ねるモード(default / auto / acceptEdits / dontAsk): 基本は配送。送信側が bypassPermissions を名乗っている場合のみ保留
- 受信側が bypassPermissions: 基本は保留して承認を求める。送信側も bypass の場合のみ配送
保留時のダイアログは dialogExpiry(既定5分)で失効し、失効したメッセージは破棄されて送信側に通知される。関連設定もひと通り揃っている。
| 設定 |
効果 |
crossSessionInbound |
accept / hold / refuse。/config の「Messages from your other sessions」行からも設定可 |
isolatePeerMachines |
true でマシン外へ出るメッセージすべてに明示承認を要求。bypassPermissions でも聞かれる。どのスコープからでも true は効く(プロジェクト設定でオンにはできるがオフにはできない) |
dialogExpiry |
承認ダイアログの失効時間。既定5分、"never" も可 |
permissions.deny: ["SendMessage", "ListAgents"] |
送信・列挙そのものを止める |
ループ対策も入っている。送信者ごとのレート制限、短時間の同一メッセージ連投のドロップ、未読メッセージ50件キャップ、そして同一マシン宛は約100万文字でサイズ拒否(v2.1.235 で「送る前に断る」ように改善)。2セッションが延々と往復し続ける事故は自然に止まる設計になっている。
このプロジェクトへの当たり判定: ネイティブ Windows では使えない
公式ドキュメントに明記されている。
Operating system: available on macOS and Linux, including Linux inside WSL 2. Claude Code doesn't offer cross-session messaging on native Windows.
つまり、この環境(Windows 11 のネイティブ Claude Code)ではこの機能はまるごと存在しない。/list-agents(/peers)が「Unknown command」になるなら、それが理由と考えていい。使いたければ WSL2 の中で走らせる必要がある。
他にも無効化条件がある。Bedrock / Claude Platform on AWS / Google Cloud Agent Platform / Microsoft Foundry では提供されない。さらに、CLAUDE_CODE_DISABLE_NONESSENTIAL_TRAFFIC / DISABLE_TELEMETRY / DO_NOT_TRACK / DISABLE_GROWTHBOOK のいずれかで機能フラグ評価を止めていると、この機能もオフになる。プライバシー系の環境変数を入れている人は覚えておくといい。
使いどころ
ドキュメントが挙げているのは4つ。
- 発見の受け渡し——片方のセッションで破壊的変更を入れたとき、影響を受ける作業をしている別セッションに先回りで伝える
- 並列 worktree の調整——同じリポジトリを別 worktree で触っているセッション同士に「何が入ったか」を知らせる
- 長時間作業からの状況報告——マイグレーションやテスト実行に、見ているセッションへ報告させる
- マシンを越える——別マシン・web のセッションに届く
逆に使うべきでないケースも整理されている。会話を別ターミナルで続けたいなら /resume、Claude が統率するチームなら agent teams、多数セッションを1箇所で見たいなら agent view、スマホから操作したいなら Remote Control、CI やチャットの外部イベントを流し込みたいなら channels。「セッション間メッセージング」は、自分で立てて自分で舵を取っている独立セッション同士のためのもの、という位置づけになっている。
最大トピック③: self-hosted environments(v2.1.224・8/7)
何ができるか
claude self-hosted-runner
このコマンドで、自社のマシンやコンテナを「Claude Code web・モバイル・デスクトップ・ルーチンのセッションが実際に走る場所」にできる。Team・Enterprise プランのパブリックベータで、既定はオフ。ZDR(Zero Data Residency)組織は対象外。
流れはこうなっている。
- 組織が claude.ai の管理設定で名前付き環境を作る。各環境がランナー群をまとめる
- ランナーは社内ホスト上で動く長寿命プロセス
- 開発者がクラウドセッションを開始してその環境を選ぶと、Anthropic のコントロールプレーンが環境のキューにセッションを置く
- 空きのあるランナーがそれを拾い、デプロイ側が用意した資格情報で GitHub からリポジトリを clone、ホスト上で Claude Code プロセスを起動
運用モードは2つ。
- Fixed: 一定数のランナーを常時稼働させ、セッションを分散
- On-demand: オーケストレーターがキューを監視し、仕事が来たらランナーを起動、終わったら落とす
データ境界(ここがいちばん大事)
「自前で動かす=Anthropic に何も行かない」ではない。そこは正確に押さえておくべき。
| 自社インフラに残るもの |
Anthropic に送られるもの |
| リポジトリのチェックアウト |
会話そのもの(プロンプト、レスポンス、ツール結果) |
| ビルド成果物 |
セッション記録(複数サーフェスで継続利用するため) |
| シークレット |
|
| セッションが作成・変更したファイル |
|
つまり売りは「コードとビルド成果物とシークレットが社内ネットワークを出ない」ことであって、推論は当然 Anthropic 側で回る。導入理由として挙げられているのも、(1) 公開インターネットを経由せず内部サービス・DB・レジストリに到達できる、(2) コンパイラ・SDK・社内 CLI をプリインストールできる、(3) ソースとビルド成果物を管理下に置ける、の3点で、ネットワーク到達性とカスタマイズ性が主という書き方になっている。
Remote Control との違いも整理されている。self-hosted は共有インフラ上で複数ユーザーがセッションを走らせるもの。Remote Control は個人マシン上で、セッション終了とともに止まり、実行ユーザーに紐づくもの。
投入直後の2週間、ずっと直していた
新機能が入ったあとの追随修正がきれいに並んでいて、実運用に出た機能の初動が見える。
| バージョン |
修正内容 |
| v2.1.225 |
--base-dir が作成・書き込みできないと登録だけして全セッションが失敗する問題 → 起動時に明示エラーで終了 |
| v2.1.228 |
push しないリポジトリの checkout フック失敗で全新規ランナーのセッションが落ちる → 警告してスキップ |
| v2.1.228 |
バックグラウンドタスク完了と後続ターン開始の隙間でセッションが終了してしまう |
| v2.1.229 |
managed-mcp.json がデプロイされていてサーバーが MCP を配る場合に起動時に終了する → 警告してスキップ |
| v2.1.229 |
リポジトリ準備が Git Credential Manager のプロンプトでハング → 資格情報がなければ即座に失敗 |
| v2.1.229 |
サーバー供給の Claude Code フックをサポート(managed environment と同等に) |
| v2.1.233 |
セッション開始時間の改善——ワーキングツリーを書き換えずにセッションブランチを作成、サーバー往復2回分を起動前からどける |
| v2.1.233 |
Windows の起動には明示的な --base-dir を必須に(Windows には既定のチェックアウト先を用意しない) |
「ハングする」「全セッションが失敗する」系が並んでいるあたり、社内ネットワークという想定外だらけの環境に出した機能の洗礼という感じがする。
最大トピック④: Todo ツールが新モデルから消えた(v2.1.233・8/14)
何が起きたか
Todo/task-tracking tools (TaskCreate/Get/Update/List, TodoWrite) are no longer available on Opus 4.8, Sonnet 5, Fable 5, Mythos 5, and newer models; set CLAUDE_CODE_ENABLE_TODO_TOOLS=1 to bring them back
進捗管理ツールが、新しい世代のモデルから外された。Agent SDK 側でも同様(TypeScript 0.3.233+ / Python 0.2.139+)。復活させたい場合は CLAUDE_CODE_ENABLE_TODO_TOOLS=1。
理由は明示されていないが、方向は読める。Todo リストは元々「モデルが長い作業の途中で自分が何をしているか見失わないための足場」だった。モデルの計画能力と長文脈保持が上がると、足場のほうがノイズになる——ツール定義がコンテキストを食い、無意味な TODO 更新でターンが伸びる。
同じ流れの動きが今号にいくつかある。
- v2.1.221:
claude-api スキルに prompt-audit サブコマンドが追加された。「古いモデル向けに書かれたパターンについてプロンプトとツール説明を監査する」もの。つまり Anthropic 自身が「昔のモデル向けの書き方は、今は害になりうる」と認めている
- v2.1.228: Write ツールで、新しいモデルは未読のファイルを上書きできるようになった(Edit と同じルールに)。古いモデルは従来通り読み込み必須。これも「賢いモデルには足場が要らない」の一例
- v2.1.234:
claude-api スキル自体のコンテキストコストを 200k+ → 25k トークンに削減(参照ドキュメントをオンデマンド化)
「Mythos 5」がモデルリストに載った
対象モデルの列挙に Mythos 5 が入っているのが目を引く。これは 6/9 に Fable 5 と同時発表されたモデルで、Fable 5 と同じ基盤モデルから、サイバーセキュリティと生物学の safeguard を外した限定提供版にあたる。
- 一般提供ではない——Project Glasswing の承認顧客のみ。承認済みのサイバーセキュリティ組織、重要インフラ事業者、政府パートナー、選定されたライフサイエンス研究者
- 利用には30日間のデータ保持ポリシーへの同意が必要(安全性モニタリングのため)
- Anthropic は「世界のどのモデルより強いサイバーセキュリティ能力」と位置づけている
一般ユーザーには関係ないが、Claude Code のモデル判定リストに名前が入っている=ハーネス側が Mythos 5 セッションを想定している、というのは記録しておく価値がある。なお 8/7 には「Improving Fable 5's biology safeguards」という公式記事も出ており、この系統の調整は継続している。
実務的な影響
- 体感としては「Claude が TODO リストを出さなくなった」。作業の進行はテキストの中で説明される
TodoWrite を前提にしたフックやスクリプトがあると壊れる。PostToolUse で TodoWrite をフックして進捗を外部に出していた、みたいな構成は要確認- v2.1.235 で「
ctrl+t の展開タスクリストが、タスクが残っているセッションを resume すると常に畳まれた状態で始まる」不具合が直っている。タスク表示自体が消えたわけではない(バックグラウンドタスクの一覧は健在)
最大トピック⑤: サブエージェントの振り子、3回目(v2.1.224, v2.1.232)
前号で「7/21 に締めて 7/24 に開けた」と書いた振り子が、今号でさらに開いた。
8/7(v2.1.224): 200 spawn 上限を撤廃
Removed the 200-subagent-per-session spawn cap; long-running sessions no longer refuse new agents (concurrency and depth limits still apply)
これは 7月上旬(前々号)に入れた暴走ガードレールの片方である。時系列で並べるとこうなる。
| 時期 |
動き |
| 7月上旬 |
WebSearch 200回・サブエージェント spawn 200回のセッション累計上限を追加 |
| 7/21(v2.1.217) |
同時実行20の上限、ネスト spawn 禁止(depth 1) |
| 7/24(v2.1.219) |
ネスト depth 3 に解禁 |
| 8/7(v2.1.224) |
spawn 累計200上限を撤廃 |
| 8/13(v2.1.232) |
fork が既定オン、非teammate spawn が既定バックグラウンド |
「累計」の制限が消えて、「同時」と「深さ」の制限だけが残った、という整理になった。これは筋が通っている——累計上限は「長く走ったセッションほど不利になる」制限で、暴走を止める役には立たず、まっとうな長時間作業だけを殺していた。一方、同時20・depth 3 は瞬間的なファンアウトと指数的増殖を止めるもので、こちらは残す価値がある。
fork が既定オンになった意味
subagent_type: "fork"
fork サブエージェントは、親の会話をまるごと継承する。
| 継承するもの |
継承しないもの |
| 会話履歴全体(過去のメッセージとツール呼び出し) |
— |
| システムプロンプトとツール |
fork 自身のツール呼び出しと推論は親に返らない(最終結果だけ返る) |
| モデル |
|
| プロンプトキャッシュ(=新規サブエージェントより安い) |
|
既定の状態はこうなっている。
- インタラクティブセッション: fork モードはオン
-p(非インタラクティブ)と Agent SDK: オフ- 上書きは
CLAUDE_CODE_FORK_SUBAGENT=1 / 0
そして fork モードがオンのとき、fork か否かに関わらず、spawn されるサブエージェントは既定でバックグラウンド実行になる。Agent ツールから run_in_background パラメータ自体が消えるので、Claude はフォアグラウンド実行を要求できない。例外はエージェントチームのteammateが spawn した場合、CLAUDE_CODE_DISABLE_BACKGROUND_TASKS=1、エージェント定義に background: false があるとき(非 fork のみ)。
制限も明確。fork は fork を産めない(ネスト階層の終端)。非 fork のネストは depth 3、同時実行は20(/ultracode 有効時は免除)。
/subtask コマンド(v2.1.212 で追加)を使えば、fork モードの設定に関係なく手動で fork を起こせる。
ワークフローのプレフィックス・スタガー(v2.1.229)
地味だが効くのがこれ。
Improved workflow fan-outs to stagger same-prefix sibling agents so subsequent agents read the cached prompt prefix instead of re-paying it
同じプロンプトプレフィックスを持つ兄弟エージェントをわざと少しずらして起動し、2番目以降がキャッシュを読めるようにする。同時に立ち上げるとキャッシュがまだ書かれていないので全員が満額払っていた、という話。CLAUDE_CODE_WORKFLOW_PREFIX_STAGGER_MS=0 で無効化できる。
同時20並列を推奨しておいて、その並列がキャッシュを無駄にしていた——という穴を塞いだ形で、fork の既定オン(キャッシュ継承)と合わせて「ファンアウトのコストを下げる」方向で揃っている。
最大トピック⑥: GitLab が一級市民になった(v2.1.232 → 234)
これまで Claude Code は明確に GitHub 前提だった。それが2週間で一気に埋まった。
v2.1.232(8/13): 土台
- シークレット秘匿に GitLab トークン一族を追加——
glrt-、gloas-、glptt-、glagent-、glimt-、glsoat-、glcbt-、glft-、glffct-。ルーティング可能な glpat- / gldt- は完全 redaction
glab CLI の設定ストアが gh と同じサンドボックス・資格情報パス保護を得た- プラグインマーケットプレイスが GitLab 対応——
gitlab.com のリポジトリ URL(ネストしたサブグループ含む)が github.com と同様に clone できる。clone 認証失敗時のヒントも実際の git ホスト名を出すように
v2.1.233(8/14): ワークフロー
--worktree フラグと claude agents ビューが GitLab の MR URL に対応(MR は !N 表記で表示)- GitHub app セットアップの案内を、origin が gitlab.com / bitbucket.org のリポジトリでは出さないように。エンタープライズ・マーケットプレイスの案内が非 GitHub の社内 git ホストをカバーするように
v2.1.234(8/17): 可視化
- フッターとステータスラインに GitLab MR バッジ——GitLab リモートがあり
glab CLI で認証済みなら、MR !N が draft / pending / green の状態つきで出る
読み
シークレット秘匿から先に入れて、次にワークフロー、最後に表示という順番になっている。「GitLab トークンが .gitlab-ci.yml やログに混ざったときに秘匿されない」ほうが先に困る、という優先順位だろう。
GitLab を使っていないなら関係ない話に見えるが、glpat- のような具体的なトークン形式を秘匿リストに足していく作業は、redaction が「知っている形式しか隠せない」ことの裏返しでもある。自社独自形式のトークンを扱っているなら、それは redaction されないという前提で運用するのが正しい。
最大トピック⑦: 権限バイパス修正の連打
今号は権限チェックを迂回する経路の修正が異常に多い。auto mode の既定化と時期が重なっているのは偶然ではないと思う。判断を分類器に渡す前に、「分類器から見えないコマンド」を潰しておく必要があった。
コマンドを隠す系
| バージョン |
内容 |
| v2.1.221 |
zsh の [[ ]] 正規表現条件で隠しコマンドを実行できた——該当コマンドは許可を求めるように |
| v2.1.221 |
Windows の PowerShell 権限チェックが引用符を含むパスを誤処理 → 承認を求めるように |
| v2.1.223 |
細工したコマンドが自分の一部を権限チェックから隠せた |
| v2.1.223 |
タブや不可視 Unicode でパディングされたコマンドが、承認ダイアログから一部を隠せた |
| v2.1.232 |
PowerShell の変数書き込みパラメータが $PSDefaultParameterValues を静かに上書きし、後続コマンドのファイルアクセスをリダイレクトできた |
| v2.1.232 |
Git Bash が Cygwin 形式のシンボリックリンクを辿り、パス検証は通常ファイルとして見ていた——リンク越しの書き込みも承認が必要に |
| v2.1.235 |
許可ダイアログの表示テキストと「今後聞かない」の範囲が常に一致するように。内容を完全に表示できない場合は「今後聞かない」を出さない |
最後の v2.1.235 の項目が、この一連の総括になっている。「見せられないものに、まとめて許可を出させない」。
隔離を破る系
| バージョン |
内容 |
| v2.1.222 |
worktree 分離セッションとそのサブエージェントが、本チェックアウトに対して破壊的な git コマンドを実行できた——隔離がファイル編集と Bash に全セッション種別で適用されるように |
| v2.1.222 |
PreToolUse の auto-allow フックが、バックグラウンドエージェントタスク(要約・compact・リネーム)でツール制限を素通りしていた |
| v2.1.223 |
ワークフロースクリプトが動的 import() でサンドボックス外のコードを実行できた |
| v2.1.223 |
エージェント定義の bypassPermissions モードが、組織の bypass 無効化ポリシーを無視していた |
| v2.1.232 |
ネストした git リポジトリが親ディレクトリからトラストを継承していた——各リポジトリが個別のトラスト確認を要求するように |
| v2.1.232 |
/tmp の自動生成メッセージングソケットディレクトリの堅牢化——事前に仕込まれた symlink や他ユーザーのディレクトリを拒否 |
| v2.1.232 |
Linux ファイルシステムサンドボックスの保護パスバイパスを堅牢化 |
| v2.1.232 |
sandbox.ripgrep を user / managed / --settings からのみ有効に(プロジェクト設定でサンドボックスの ripgrep バイナリを差し替えられなくなった) |
sandbox.ripgrep の項目が象徴的で、「プロジェクトに checkout された設定ファイルは信用できない」という前提が徹底されつつある。前号の .claude シンボリックリンク、今号の isolatePeerMachines(プロジェクト設定でオンにはできるがオフにはできない)、Remote Control の auto-start(v2.1.222 で repo-local 設定からはオンにできなくなった)も同じ思想。
NT \??\ パス — NTLM 資格情報漏洩ベクタ(v2.1.233 → 234)
Windows 固有だが、今号のセキュリティ修正でいちばん重い。
- v2.1.233: NT デバイスプレフィックス
\??\ で綴った Windows パスが UNC パス検証をバイパスしていた。UNC(\\server\share)へのアクセスは NTLM 認証を発生させるので、攻撃者のサーバーにパスを踏ませると認証情報のハッシュが飛ぶ(古典的な NTLM リーク)。それを \??\UNC\... のような綴りで検証をすり抜けられた
- v2.1.234: 残っていた「事前承認済み」経路も全部塞いだ——リモートファイル読み込み、セッション復元、
CLAUDE.md の include、ワークフロースクリプト、ファイルアップロードが \??\ パスを拒否
前号の「\u パス破壊」に続いて、Windows のパス表記の多様さが2ヶ月連続で穴になっている。C:\、\\?\C:\、\??\C:\、\\server\share、\??\UNC\server\share、Cygwin symlink、ドライブレター相対パス……検証を書く側からすると悪夢に近い。
バージョン別ハイライト
v2.1.221(2026-08-04)9日ぶりのリリース・Focus view・zsh バイパス
9日間の空白のあと、大量の項目とともに戻ってきた。
新機能
- [VSCode] Focus view——チャットメニューのトグルで、ツール実行の詳細をターンごとの展開可能なサマリの裏に隠す。実行中ツールのライブ表示つき。Ctrl+Alt+F または「Claude Code: Toggle Focus view」
- サンドボックス資格情報ファイルの mode: "mask"(Linux / WSL)——サンドボックス内のコマンドにはセンチネル値のコピー(ファイル全体、または extract 正規表現で捕まえた範囲だけ)を読ませ、サンドボックスプロキシが egress 時に本物へ差し替える。macOS ではファイルマスキングは deny にフォールバック
- claude-api スキルに prompt-audit サブコマンド——プロンプトとツール説明を「古いモデル向けに書かれたパターン」の観点で監査する
- claude plugin validate に、Claude Desktop の managed marketplace sync で拒否される名前への警告を追加
セキュリティ
- zsh の [[ ]] 正規表現条件で隠しコマンドを実行できたバイパスを修正
- Windows の PowerShell 権限チェックが引用符入りパスを誤処理する問題を修正
修正
- thinking トグルが、thinking オフで開始したセッションで残り全部効かない問題。MCP サーバーの mid-connect 無効化が静かに戻される問題
- --mcp-config の MCP サーバーが print モード(-p)で最初のターン前に接続されず、モデルがツール呼び出しをそのままテキストで吐く問題
- Esc でプロンプトを引っ込めて再送すると、@メンションしたファイルが静かに落ちる問題
- constructor など組み込みオブジェクトプロパティ名の SDK MCP ツールでクラッシュ
- thinking 無効時に effort xhigh/max で WebSearch が 400 エラーになる問題
- サンドボックス経由の大容量アップロードが TLS エラーになる問題
- Team/Enterprise の spend-limit メッセージが、個人の上限ではなく組織の月次上限のせいにしていた問題
- Bedrock の AWS SSO named profile が、HOME を余計に設定している Windows マシンの desktop-managed セッションで失敗する問題
- CLAUDE_CODE_RESUME_INTERRUPTED_TURN=0 が効かない(falsy 値を尊重するように)
- スリープ復帰時に2つの Claude Code プロセスが同じ MCP コネクタ / WIF OAuth トークンを同時にリフレッシュして再認証を強いるレース
- Vim モード: yank レジスタがダイアログ・履歴検索・トランスクリプトビューを跨いで生き残るように。空プロンプトまで undo したとき「もう一度 ← を押す」確認が武装されるように
改善・変更
- Google Vertex AI でのツール検索を再有効化(Claude 4.5 世代以降)
- auto mode: 並列ツール呼び出しの許可チェックがキャッシュ効率化、分類器コストを削減
- Stats パネルがキャッシュトークンを含めた合計と内訳(input / output / cache read / cache write)を表示
- Windows 起動: プロセス作成時刻を PowerShell の spawn ではなく kernel32 のネイティブ呼び出しで取得。powershell.exe をゲートするエンドポイントセキュリティ製品がプロンプトを出さなくなる
- バックグラウンドセッションの作法変更——作業保全のために commit / push し、必要なときだけ draft PR を作り、CLAUDE.md の git 指示に従い、最後に必ず「作業がどこにあるか」を報告する
- /plugin からインストールしたプラグインが、安全なら即時有効化(/reload-plugins 不要に)
- /fork したセッションが自分専用の worktree を作るように(元セッションのチェックアウトで作業しない)
- /status がセッション種別(interactive / attached / unattended)を表示
- emoji 補完が :thumbsup: :thumbsdown: :love: など別名を受け付けるように
- fast mode がセッション途中で usage credits が尽きたことをストリーム上で報告するように(静かに失敗しなくなった)
- Claude in Chrome が、開いたブラウザタブを不要になった時点で閉じるように
v2.1.222(2026-08-04)worktree 隔離の破れ・ultraplan 削除
同日2本目。
セキュリティ
- worktree 分離セッションとそのサブエージェントが本チェックアウトに破壊的な git コマンドを実行できた——隔離がファイル編集と Bash に全セッション種別で適用されるように
- PreToolUse の auto-allow フックがバックグラウンドエージェントタスクでツール制限を素通りしていた
修正
- 起動時の接続チェックが HTTPS プロキシ越しにハングして失敗する問題——API リクエストと同じプロキシ対応トランスポートを使い、明示メッセージつきでタイムアウト
- 完了済みのレスポンスに「Connection closed mid-response」が出る問題
- /usage が MCP サーバーに使用量を過大に帰属していた——サーバーの取り分が「そのツール結果を実際に消費したリクエスト」だけを反映するように(従来は一度呼んだ後の全ターン)
- ブランチ push 後に作られた PR とセッションが紐づかない問題(GitHub REST API 経由も含む)
- 組織制限のある model: opus 系のサブエージェント/teammate エイリアスが、親モデルに落ちるのではなく同ファミリで組織が許可している最新モデルに降りるように
- カスタム ANTHROPIC_BASE_URL ゲートウェイで、サーバーの keep-alive ping が届いているのに stream idle timeout が発火する問題
- claude.ai コネクタがセッショントークン無効時に「認可が必要」と誤表示(/login ヒントに)
- MCP サーバー削除後など、ローカルにないツールのエラーが表示されない問題
- サブエージェントのトランスクリプトビューで、スピナーの effort ラベルがサブエージェント自身の effort: ではなくセッションの effort を出していた問題
改善・変更
- auto mode 安全性: SendMessage で他エージェントセッションに送るメッセージも、送信前に許可分類器で評価
- disable-model-invocation のスキルを Claude が呼ぼうとしたときの拒否——「あなたに実行を依頼しろ」と Claude に伝えるように(ワークフローを勝手に再現しようとしない)
- /diff・Remote Control のワークスペース diff・web セッションのファイル編集 diff が生の git blob を使うように(ワークスペースの diff ドライバや textconv を無視)
- Remote Control の auto-start を repo-local 設定(.claude/settings.json / .local.json)からオンにできなくした(オフにはできる)。オンにするのは user スコープの /config から
- ultraplan 機能を削除
v2.1.223(2026-08-06)コマンド偽装の封鎖・/review 統合
セキュリティ
- 細工したコマンドが権限チェックから自分の一部を隠せるバイパスを修正
- タブや不可視 Unicode でパディングしたコマンドが承認ダイアログから一部を隠せる問題を修正
- ワークフロースクリプトが動的 import() でサンドボックス外のコードを実行できる問題を修正
- エージェント定義の bypassPermissions が組織の bypass 無効化ポリシーを無視する穴を修正
新機能・変更
- strictKnownMarketplaces / blockedMarketplaces にオーナーのワイルドカード("owner/*")を追加。GitHub org 配下を丸ごと許可/ブロックできる
- ワークフローエージェント・fork したスキル・スラッシュコマンド・resume したバックグラウンドエージェントが制限されたサブエージェントモデルを要求したとき、親モデルで走ることを警告するように
- クラウドセッションに /teleport ヒント——claude --teleport <session id> でローカルに続きを持ってこられる案内
- CLAUDE_CODE_DISABLE_1M_CONTEXT が、固定リストではなく「ネイティブ 1M ウィンドウを持つ全 Claude モデル」を 200K に抑えるように変更。auto-compaction が 200K に抑えられていない場合は起動時警告
- 未知のモデル ID のセッションも、想定コンテキストウィンドウ内に auto-compact で収めるように(CLAUDE_CODE_DISABLE_UNKNOWN_MODEL_WINDOW_ENFORCEMENT=1 で従来動作)
- /review が /code-review のエイリアスに。/code-review <level> <pr#> で現在の diff か PR をレビュー、/code-review ultra でクラウドの深いレビュー
- /code-review を effort レベルなしで呼ぶと、前回打ったレベルを再利用するように
修正
- mid-session /cd のあとにセッションを resume すると空で戻る問題
- ゲートウェイのモデル探索が vertex_ai/claude-* や bedrock/anthropic.claude-* のようなプロバイダ接頭辞つき ID を隠す問題
- modelOverrides の非 Anthropic モデル ID キーがセッションの正規モデル ID として扱われる問題(未知キーは仕様通り無視に)
- managed settings: サーバー配信の設定が、マシンローカルの managed-settings.json / MDM プロファイルの env ブロックを無効化する問題(admin env はキー単位でマージに)
- sandbox.filesystem.denyWrite が作業ディレクトリを含むと Linux でサンドボックスコマンドが起動しない問題
- fork したバックグラウンドエージェントが、resume 時の親プロンプト再構築失敗でセッション残り全部「already resuming」で固まる問題
- 不正な diagnostics 添付が履歴にあると、resume したセッションが全ターン失敗する/エラー画面から戻れない問題
v2.1.224(2026-08-07)★ self-hosted 環境・クロスセッションメッセージング・200上限撤廃
今号の中心。
新機能
- self-hosted environments——claude self-hosted-runner(Team / Enterprise)。詳細は上記
- クロスセッション SendMessage——別セッションにメッセージを送れる(macOS / Linux)。ListAgents で探索
- archive プラグインソース——git も npm もなしに HTTPS 越しの zip からプラグインをインストール。SHA-256 ピン留めオプションつき
- crossSessionInbound と dialogExpiry 設定——bypassPermissions で走っているセッション宛のメッセージは承認待ちで保留、それ以外は自動配送
- サンドボックス資格情報マスキングの拡充——構造化 env 値用の extract / onExtractNoMatch、JWT 対応の decode: "jwt" と maskClaims、AWS SigV4 再署名の awsPairs / sigv4。いずれも network.tlsTerminate が必要で、user / managed / --settings からのみ有効
- Bedrock 用 ANTHROPIC_BEDROCK_REGION_PREFIX 環境変数——AWS_REGION 由来のものより特定のクロスリージョン推論プロファイルを優先
- 使えなくなった paste を取り除くとコマンド本文が変わる場合に、キャンセル&確認のステップを追加
変更
- 200-subagent-per-session spawn cap を撤廃(同時実行数と深さの制限は残る)
- フィードバック調査のトランスクリプト共有が、同意のうえで直近リクエストのモデル設定——システムプロンプト(CLAUDE.md の指示を含む)、ツール定義、モデルパラメータ——も送るように。シークレットは従来通り redaction、サイズ超過時はこれらから先に落とす
- Bash ツールの説明に「コマンド出力はモデルに表示されるが、ユーザーに確実に表示されるわけではない」と常に明記するように
- Remote Control: compact / /resume 後に新セッションが作られたとき、古いサーバーセッションをアーカイブする(死んだセッションが一覧に残らない)
- managed settings の承認プロンプトが、再ログインや組織切り替えのたびに再出現しないように(組織の設定が変わっていなければ)
修正
- 200文字超のプロジェクトパスが、共有された sanitize 済みプレフィックスの下で別プロジェクトのセッションディレクトリに解決される問題。セッション一覧・リネーム・fork・削除・/resume がプロジェクトを跨がなくなった
- SendMessage が、teammate の受信箱への書き込みが実際には失敗しているのに「Message sent」と報告する問題
- 末尾スラッシュつきのサンドボックス deny エントリ(denyRead: "~/.aws/")が Linux / macOS で静かにバイパス可能だった問題
- サンドボックス違反の詳細が Bash ツール結果に出ない問題——Claude がどのファイル/ネットワークアクセスがなぜ拒否されたか見られるように
- mid-turn 接続の MCP ツールが、名前をモデルに知らせないままツール検索に deferred される問題
- 同じプラグインを複数プロジェクトにインストールするとインストール記録が静かに壊れる問題
- Wayland の copy-on-select がクリップボードに届かないことがある問題(2つの selection write のレース)
- Remote Control の auto-start が古いログイントークンでのコールドスタート時に「Remote credentials fetch failed」で失敗する問題
- fullscreen モードが、compact を繰り返しても compact 前の履歴全体をスクロールバックに保つように(従来は直近区間のみ)
- Remote Control: web / モバイルのクライアントがcompact の進行と境界を見られるように(無音の停止に見えなくなった)。/clear も伝播
- Remote Control: 接続失敗時に 8秒トーストではなく、詳細と再接続ショートカットつきの永続的な失敗表示
v2.1.225(2026-08-08)ゲートウェイ spend limit・他マシンへの発信
- ゲートウェイの spend limit を使用量警告に反映——上限到達メッセージが上限額・リセット時刻・運用者のメッセージを出す(ゲートウェイ側も 2.1.225 が必要)
claude agents に、未信頼ディレクトリ向けのワークスペース信頼プロンプトを追加(claude と同じ挙動に)SendMessage が他マシンの Remote Control セッションと会話を開始できるように(ListAgents に name [ref] で出る)。従来は相手から来た後の返信のみSendMessage: 確認済みの Remote Control 宛先が、リストを確認できなかったときに同名のローカルセッションにすり替わらないように- 一時的な 401 が長寿命の
CLAUDE_CODE_OAUTH_TOKEN を保存済みログインの短命トークンで置き換え、再起動までヘッドレスセッションが壊れる問題を修正
- macOS の MCP OAuth サーバーが、キーチェーン読み取りタイムアウト後に 401 の連発で「一度も認証していない」かのように失敗する問題を修正
- auto mode: 安全フィルタによる拒否を連続ブロック数にカウントしていた問題を修正
- ヘッドレスセッションと起動中に、クロスセッションメッセージが通知も失効もなく置き去りになる問題を修正
- 非常に大きな会話が compact されたあと、Remote Control の resume で会話履歴が壊れる問題を修正
- 別プロジェクトのセッションにエージェント一覧上でホバーすると、次のエージェントが起動するディレクトリが変わってしまう問題を修正
- Remote Control: Claude アプリから添付した写真を、ディスクから別ツールで読むのではなく直接 Claude に見せるように
- [VSCode] Focus view が最新の TODO リスト・保留中の質問のコンテキスト・確定した回答を畳んでしまう問題を修正。thinking のみの折り畳みは「Thought for Ns」表示に
v2.1.226(2026-08-08)バグ修正のみ
v2.1.227(2026-08-10)小粒な修正
- 期限切れログイントークンでセッションが始まったとき、サブスクリプション階層なしで機能フラグが評価され、Max プランユーザーに Fable の usage credits を誤って促す問題を修正
claude-code-action の allowed_non_write_users で、GitHub ホストランナー上の全 Bash コマンドが失敗する問題を修正/tui が、最初のメッセージより前に rewind された会話を復活させる問題を修正- スラッシュコマンドメニューの改善: 青は選択行のみ、一致文字は色ではなく太字、絵文字やアクセント付き名前がグリフを保つように
v2.1.228(2026-08-11)Write ツールのルール変更・claude.ai 同期スキルの隔離
- Write ツールが、新しいモデルには「このセッションで読んでいないファイルの上書き」を許すように(Edit と同じルール)。古いモデルは従来通り読み込み必須
- claude.ai から同期されたスキルの堅牢化——ローカルのコマンドや MCP プロンプトをシャドウしなくなり、説明文は sanitize されてラベルが付き、自分のマシンではその本文が
! コマンドを実行せず @ ファイルも展開しない
- セッションが完全に再描画を止める(プロセスは動き続ける)問題を、稀な内部レイアウトエラー後について修正
- Windows で、git のインストール先の親フォルダから Claude Code を起動すると git / Git Bash が見つからない問題を修正
/tui が、最後のレスポンス以降に /model を変えていた場合にセッションを古いモデルに戻す問題を修正- クロスセッションメッセージングが、インストール/アップグレード後の最初のセッションで受信箱なしに始まることがある問題を修正
- Remote Control の
/resume が、接続中に resume した会話のタイトルや履歴を漏らす問題を修正
- セッションクリーンアップがプロジェクトのメモリフォルダの中身を削除する問題を修正
- バックグラウンドのプラグインキャッシュ掃除が、唯一のバージョンが symlink された開発用チェックアウトのときにキャッシュを消す問題を修正
- 設定マージの問題: 上位ティアで再定義されたマーケットプレイスエントリが別ティアのカスタムヘッダを継承する(エントリ丸ごとでマージするように)
- deferred-tools のリマインダがスキル呼び出し後に2回送られることがある問題を修正
- クロスセッションメッセージの表示改善: 送信者と本文が折り畳み行ではなくインライン表示に
- Vertex AI の資格情報処理改善: 期限切れ/欠落の Google Cloud 資格情報が数分リトライせず数秒で失敗するように
- compaction の進行表示にリトライのカウントダウンとストールヒントが出るように
- Pro / Max / Team の初回通知から「auto mode セッションはわずかに高くつく」という古い注記を削除(← 既定化の直前)
v2.1.229(2026-08-12)ストリーミング表示の破綻修正・VSCode セッショングループ
新機能・改善
- claude remote-control --continue をドキュメント化(直近の Remote Control セッションを再開)
- self-hosted runner セッションでサーバー供給のフックをサポート
- ゲートウェイのストリーミングレスポンスに SSE keepalive ping——長い thinking の間に Vertex / Bedrock 上流が idle timeout で切れるのを防ぐ
- プラグインマーケットプレイスの command ソース——ローカルコマンド(IDE など)がプラグインディレクトリを print し、セッションごとに再解決され再起動不要で適用される。mode: "link" ならその場で使う
- ListAgents が、切断された Remote Control セッションを offline、クラウドセッションを cloud とラベル表示
- ワークフローのファンアウトで同一プレフィックスの兄弟エージェントをずらして起動(キャッシュ再利用。CLAUDE_CODE_WORKFLOW_PREFIX_STAGGER_MS=0 で無効化)
- 「prompt is too long」エラーが、なぜ自動 compact で回復できなかったかを説明するように
- サンドボックス: ネットワークドメインリストの IPv6 リテラルを [::1]:443 のようにブラケット化。曖昧な綴りは fail-closed で /doctor が指摘
- /commit-push-pr で、危険なフラグ(--force、--amend、--no-verify 等)を含む git / gh コマンドが自動承認されなくなった
- self-hosted runner の Windows 起動に明示的な --base-dir を必須に
修正
- 長いレスポンスがストリーミング中に部分的に消え、二重に印字される問題
- ツール呼び出しの glob / file_path / command が文字列でない場合のエラー画面クラッシュ(--resume でも再現していた)
- 非常に狭いターミナルでプログレスバーや Markdown テーブルを描画すると RangeError クラッシュ(claude --continue / --resume の起動時クラッシュにもなり得た)
- Windows で、拡張長パス(\\?\)や UNC パスをツール呼び出しやメッセージが参照するとクラッシュする問題
- CLAUDE_CODE_ATTRIBUTION_HEADER で属性ヘッダを無効化していると auto mode が全ツール呼び出しで失敗する問題
- claude.ai サブスクライバがカスタム ANTHROPIC_BASE_URL を使っていると /model が Sonnet/Opus 1M を拒否する問題
- MCP OAuth の厳格な認可サーバー対応(redirect URI に localhost ではなく 127.0.0.1 を使用)
- /install-github-app が生成する Claude Code Review ワークフローが、レビューを投稿せずに完了する問題
- 数千の IDE 診断があるファイルを編集した後の数秒単位の UI ストール
- CPU 制限つきコンテナ内の動的ワークフローが、コンテナの CPU 制限ではなくホストのコア数を使う問題
- アトミックなファイル置換後のファイルウォッチャハンドルリーク、Windows でスケジュールタスクのウォッチャがネットワーク/仮想ファイルシステムで失敗したときの未捕捉エラー
- メッセージだけで API の 32MB リクエスト上限を超える会話が、剥がせる画像・ドキュメントがないのに compact をリトライし続ける問題(明示メッセージで一度だけ失敗するように)
- [VSCode] サイドバーにセッショングループ——右クリックで作成・リネーム・削除、Cmd/Ctrl または Shift クリックで複数セッションをまとめて移動
- [VSCode] /btw サイド質問パネルが境界ドラッグでリサイズ可能に
v2.1.231(2026-08-13)ホットフィックス
- MCP OAuth のサインインが、Slack のような事前登録された OAuth クライアントを使うサーバーで redirect URI 不一致になる問題を修正
v2.1.232(2026-08-13)★ fork 既定オン・@ メンション・GitLab 対応・PowerShell バイパス
今号2番目の山。49項目の大型リリース。
新機能
- サブエージェントの fork が既定オン——subagent_type: "fork" が会話全体とプロンプトキャッシュを継承。インタラクティブセッションの非 teammate エージェント spawn は既定でバックグラウンド実行
- プロンプトで @ を打って別セッションを名指し——Claude が SendMessage でそのセッションに直接届ける
- SendMessage が、生きているセッション1つと完全一致する裸の名前にそのまま配送するように(ref での確認を要求しない)
- 同一マシンのインタラクティブセッションが一意な名前を持つように——既存の名前と衝突したら name-word-word の変種が付き、その旨が表示される
- /config に「Dialog expiry」と「Messages from your other sessions」の行を追加
- GitLab トークン一族のシークレット秘匿と glab CLI の保護(上記)
- プラグインマーケットプレイスの GitLab 対応(上記)
- additionalMarketplaces / allowedMarketplaces が extraKnownMarketplaces / strictKnownMarketplaces の別名として使えるように
- Fable 5 が /advisor のアドバイザとして復活(Fable アクセスのある組織向け、/model fable で usage credits の同意を設定)
セキュリティ
- PowerShell の $PSDefaultParameterValues 上書きによる権限バイパスを修正(上記)
- Git Bash の Cygwin 形式 symlink による Windows 権限バイパスを修正(上記)
- ネストした git リポジトリが親からトラストを継承していた問題を修正
- Remote Control のブリッジセッションが、クラウドセッション内のトランスクリプトや資格情報を継承する問題を修正
- /tmp のメッセージングソケットディレクトリの堅牢化、Linux サンドボックスの保護パスバイパス堅牢化
- sandbox.ripgrep をプロジェクト設定から上書き不可に
修正・改善
- MCP 接続が、プロトコルバージョン探査に答えない/不正な返答をするサーバーで30秒フルにハングする問題
- Remote Control 関連の連続修正——Desktop / IDE から始めたセッションがローカル resume のたびに新しい claude.ai セッションとして現れる、アイドル中に新規クライアントから到達不能に見える、ブリッジセッションがワーカー再起動時に履歴を復元しない、claude.ai から削除されたセッションの resume がログインの話をする誤メッセージで失敗する(v2.1.227 の regression)
- ネイティブビルドのボイスモードが、サービスに拒否されたとき「listening…」で固まる問題
- mTLS クライアント証明書のローテーションに再起動が必要だった問題——接続エラー時に自動で再読み込み
- 不正な AWS / Vertex のリージョン値がリクエスト URL に使われる問題(既定リージョンにフォールバック)
- stream idle timeout エラーが、Bedrock / Vertex / ゲートウェイで回復せずリクエストを失敗させる問題
- fullscreen ストリーミングの改善: 会話全体を更新のたびに再正規化しなくなり、長いセッションが応答性を保つ
- managed settings 承認ダイアログの改善——エンドポイント URL を表示、テレメトリのみの変更は文言を明確化、定型的な OpenTelemetry オプションはスキップ、サーバー管理のサンドボックスバイナリ上書き(sandbox.bwrapPath、sandbox.socatPath、sandbox.ripgrep)は承認必須に
- /feedback と /bug が、Claude の応答中でも即座に開くように
- /plugin install plugin@marketplace がマーケットプレイスを先にリフレッシュするように
- /code-review が high / xhigh / max でもバックグラウンドエージェントで走るように(他レベルと統一)
- 貼り付け画像・クリップボード画像がイベントループをブロックせずに読まれるように
- Remote Control がネットワーク瞬断後 約30分間再接続を試み続けるように。1時間に散らばった数回の瞬断で切れなくなった
- Remote Control: 会話の resume が、同じマシンの別 Claude Code から静かに Remote Control を奪わなくなった(移したければそちらで /remote-control)
- Bash の入力リダイレクト(< file)が全プラットフォームで引数と同様に権限チェックされるように
- Cowork セッションがユーザースコープのメモリファイルから外部 @-import をインライン展開しなくなった
- カスタムサブエージェントの作成を勧める起動時 tip と /powerup ツアーの誘導を削除
v2.1.233(2026-08-14)★ Todo ツール廃止・NT パス封鎖・GitLab MR
- Todo / タスク追跡ツールが Opus 4.8・Sonnet 5・Fable 5・Mythos 5 以降で提供終了(上記)
--worktree と claude agents ビューが GitLab の MR URL に対応(!N 表示)- Anthropic 上流に
forward_user_identity apps gateway 設定(オプトイン)——サインイン中のユーザー識別子をヘッダで送り、背後のプロキシがユーザー単位で支出を帰属できる
- Linux の Bash ツールコマンドに memory cgroup サポート(
CLAUDE_CODE_TOOL_MEMORY_LIMIT、オプトイン)——暴走ビルドがセッションを止めないように
CLAUDE_CODE_WEBFETCH_CACHE_TTL_MS で WebFetch のセッション URL キャッシュ TTL を設定可能に(既定は 15分のまま)- NT
\??\ デバイスプレフィックスによる UNC パス検証バイパス(NTLM 資格情報漏洩ベクタ)を封鎖
- クラウドセッションが、許可プロンプト待ちの間に環境がシャットダウンすると「lost」扱いになることがある問題を修正
- MCP v2 接続が、長時間ストリームを固定タイムアウトで切るサーバー(サーバーレスホストなど)に対して subscriptions/listen ストリームを無限に開き直す問題を修正
- Claude Desktop / VS Code 配下で許可プロンプトの Notification フックが発火しない問題を修正
- Linux のアイドルセッションが、サンドボックス有効時に CPU コアを 100% 占有し続けることがある問題を修正
/checkup や /review のような同梱スキルの別名が、-p モードやプラグイン/MCP 読み込み時に「Unknown command」になる問題を修正(ユーザー/プロジェクトのスキルが同梱スキルを隠していた場合)- スキル/コマンドの引数置換で、引数の値がテンプレートマーカーとして再展開されないように
claude self-hosted-runner のセッション開始時間の改善(上記)- apps gateway のエラー転送改善——Vertex / Foundry / Claude Platform on AWS 上流の 400 / 413 が上流自身のメッセージを運ぶように(apps gateway での auto-compact のバグを修正)
claude plugin validate が裸の .claude/skills ディレクトリを検査し、frontmatter のパースに失敗する SKILL.md を報告するように- スクリーンリーダーモードの改善(
/effort セレクタが番号付きリストに、ヒントとダイアログのテキストが切れないように)
- print モードの診断改善——Claude Code が知らないモデル ID にリクエストが飛ぶと
[claude-code:unrecognized_model] を stderr に出す(modelOverrides でマップすれば黙る)
- GitHub app セットアップ tip を gitlab.com / bitbucket.org リポジトリで出さないように
- Windows: auto mode が普通の
cd <dir> && <command> > file で毎回手動承認を求める回帰を修正(v2.1.232 の regression)
- v2.1.232 の Bash 権限変更のうち、Windows の Cygwin 形式 symlink と入力リダイレクト(
< file)に関する部分をリバート(より狭い版を後日再投入予定)
v2.1.234(2026-08-17)★ 使用量リセット自動継続・claude-api スキル軽量化・NT パス総ざらい
97項目の超大型リリース。実務に効くものが多い。
新機能
- 使用量上限がリセットされたらセッションを自動継続——claude.ai の usage limit が回復したら自動で続きを走らせる。/config の「Continue automatically at usage limit」でオフ
- CLAUDE_CODE_PROJECT_DIR_NAME 環境変数——セッションごとに config ディレクトリを分けるホストが、プロジェクト別トランスクリプトディレクトリに短い名前を選べる
- selection:clear キーバインドアクション(エージェントビューでも動作)
- フッターとステータスラインに GitLab MR バッジ
- Claude に「アカウントのメールアドレスは本人特定にのみ使い、明示的な依頼がない限り無関係なサービスに送るな」と指示するように
セキュリティ
- リモートファイル読み込み・セッション復元・CLAUDE.md の include・ワークフロースクリプト・ファイルアップロードが Windows NT namespace(\??\)パスを拒否——事前承認済みだった残りのファイルアクセス経路を NTLM 資格情報漏洩ベクタから守る
- MCP 診断が解決済みシークレットを印字していた問題を修正——スコープ衝突の警告は設定された ${VAR} 形式を表示、接続失敗の詳細はサーバーの origin のみ
- strictKnownMarketplaces の allowlist が、git が実際に接続するホストと異なる SCP 形式の git マーケットプレイスソースを受け入れる問題を修正
- 中継された許可プレビューの資格情報マスキングが、承認者からコマンド・パス・宛先を隠せてしまう問題を修正。特大の秘密鍵ブロックはフルストレングスの redaction で潰すように
改善
- claude-api スキルの読み込みコストを 200k+ トークンから約 25k に削減(参照ドキュメントをオンデマンド読み込みに)
- /permissions が Claude の作業中に開けるように——ルール変更は現ターンの残りに適用される
- /add-dir <path> も作業中に使えるように。/add-dir・/autocompact・/theme・/help・/config・/advisor のダイアログが fullscreen TUI でターン中に開く
- /goal が、回復不能なエラー(認証失効・クレジット枯渇・コンテキストあふれ)でターンが死んだとき、通知つきで自分を解除するように(武装したままにならない)
- /goal: バックグラウンドタスクがゴールを30分以上待たせている場合、Claude が様子を見に行くように(CLAUDE_CODE_GOAL_CHECKIN_MINUTES=0 でオプトアウト)
- トランスクリプトで自分のプロンプトも Markdown レンダリングされるように(コードブロックのハイライト、インラインコード、リスト)
- 自動生成セッションタイトルが「Fix the login button on mobile」ではなく「Login button bug」のような短く具体的な名前になるように
- 「API returned an empty or malformed response」エラーが、何が返ってきたか(content type・body の種類・サイズ・request ID)と、元のストリーミングリクエストがなぜ失敗したかを説明するように
- fullscreen の Esc がマウステキスト選択をクリアしなくなった(中断・却下は従来通り、選択はハイライトされたまま)
- 「Allowed by auto mode classifier」の冗長行を削除
- /config から「Default teammate model」設定を削除——エージェントチームの teammate は spawn 時に指定がなければリーダーのモデルを使う
- ターン間に届いたバックグラウンドタスク通知が <system-reminder> タグで送られるように(ターン中と統一)
- Windows: ~/.claude.json が read-only のとき、起動がリネームのリトライで止まらなくなった
修正(抜粋)
- 超長時間セッションで、compact 後に auto mode がサンドボックスコマンドのネットワークアクセスを繰り返し再チェック・拒否する問題
- バックグラウンドサブエージェントのツール許可プロンプトに答えたとき、セッションスコープの許可回答(拒否含む)が落ちる問題
- サードパーティゲートウェイ経由の非ストリーミングフォールバック経路で、thinking フィールド欠落や text フィールド欠落のブロックが来るとクラッシュする問題
- 珍しい Unicode シーケンスを含むメッセージで Markdown レンダリングが極端に遅くなる問題
- リポジトリ検出が、変わった userinfo つきの git remote のホストを誤読して別ホスト向けのリンクや挙動を出す問題
- fullscreen で /login の OAuth URL のようなモーダルテキストをコピーすると文字が欠ける問題
- Markdown の --- 水平線が次の行にめり込む問題
- todo / task 更新が挟まると連続シェルコマンドが複数の「Ran 1 shell command」行に分裂する問題
- ! シェルコマンド実行中に開いた /permissions などのダイアログが、コマンド終了時に閉じられる問題
- キューされた ! シェルコマンドが、上矢印で編集した後にただのテキストとしてモデルに送られる問題
- 「新しい fullscreen レンダラを試す?」を承諾すると、セッションが権限モード(--dangerously-skip-permissions など)・ツール許可/拒否ルール・モデル/effort フラグを失って再起動する問題
- /tui が起動時の --allowed-tools / --disallowed-tools を落とす問題——再起動で引き継げない制限があるセッションでは理由つきで切り替えを断るように
- IDE の diff タブが許可の再プロンプト中に閉じると、新しいプロンプトに前回の入力で答えてしまう問題
- Remote Control 関連の多数の修正(Desktop / VS Code ホストのセッションからユーザーに送るファイルがアップロードされるように、別アカウント/組織へのサインインで数秒以内にセッションを止めて理由を出す、権限モードとモデルを接続クライアントに伝える、スマホや claude.ai/code から選んだ effort がターミナル側にも適用される、など)
- CLAUDE_CODE_OAUTH_TOKEN 設定中に /login した後、古いトークンのリマインダが自動再開ターンに漏れ込む問題(ユーザーにだけ見えるように)
- SendMessage / ListAgents が、アカウントのセッション一覧が長すぎて完全に確認できなかったことを伝えるように(見えないセッションを「存在しない」と扱わない)
v2.1.235(2026-08-18)spellcheck・UI の詰め
spellcheck 設定(オプション)——aspell / hunspell / ispell がインストールされていれば、プロンプト入力中のスペルミスに下線を引く- 言語サーバーがセッション途中で切断・再接続したときのプロンプト全体のキャッシュ無効化を修正
- ネストした Markdown リスト項目が depth 3 以上でずれる問題を修正、折り返したリスト項目にぶら下げインデントを追加
- 複数行プロンプトで、入力欄のハイライト(スラッシュコマンド・キーワード・メンション)が1文字以上ずれる問題を修正
- 許可プロンプトのコメント欄で Shift+Tab を押すと、欄を閉じるのではなく編集を承認してセッション全体の編集権限を付与してしまう問題を修正
- Agent ツールが、general-purpose エージェントが使えないセッションでそれを既定として宣伝する問題を修正(
subagent_type 省略時に利用可能なエージェントを列挙する明示エラーを返す)
- ノートブックのセル削除/置換の承認ダイアログが、読めなかったときに既存セル内容を黙って省略する問題を修正(理由を表示するように)
- Claude の応答中に実行したスラッシュコマンドが HTML エンティティのまま表示される問題を修正
- バックグラウンド自動更新後に「Update installed」の再起動通知がフッターに出ない問題を修正
ctrl+t の展開タスクリストが、タスクが残っているセッションを resume すると常に畳まれて始まる問題を修正/ultrareview や /autofix-pr のようなクラウドセッションがバックグラウンドで走っている間のメモリと CPU の使用量を改善(イベントストリームを更新のたびに再スキャン・再描画しなくなった)- 許可ダイアログの改善: 表示テキストと「今後聞かない」の対象範囲が常に一致し、内容を完全に表示できない場合は「今後聞かない」を出さない
- ネイティブ macOS / Linux ビルドの組み込み
grep 改善(病的なパターンがメモリを食い潰す前に高速に失敗、-m N と -A/-C の組み合わせが正しいコンテキストを出す)
- コンテキスト上限エラーが、auto-compact がオフであることと
/config で戻せることを伝えるように
- Vim モード: 詳細トランスクリプト(ctrl+o)のトグルやパネルを閉じたときに NORMAL モードとカーソル位置が保たれるように
- ダイアログ: 矢印キーと Enter を素早く連打したとき、移動先ではなく元のハイライト行が選ばれる問題を修正
SendMessage がクロスセッション配送に大きすぎるメッセージを、静かに落とさず送信前に拒否するように- Remote Control:
claude rc がインタラクティブ起動と同じエンタープライズゲートウェイ可用性チェックを適用
- [VSCode] 複数の Claude パネルがあるウィンドウを復元・リロードすると、開いている Claude タブ間でフォーカスが勝手に飛ぶ問題を修正
新コマンド・機能・設定まとめ表
新設定・環境変数
| 名前 |
種別 |
効果 |
導入 |
crossSessionInbound |
設定 |
他セッションからのメッセージを accept / hold / refuse |
v2.1.224 |
dialogExpiry |
設定 |
承認ダイアログの失効時間(既定5分、"never" 可) |
v2.1.224 |
isolatePeerMachines |
設定 |
マシン外へのメッセージ送信に明示承認を要求 |
v2.1.224 |
spellcheck |
設定 |
プロンプト入力のスペルチェック |
v2.1.235 |
additionalMarketplaces / allowedMarketplaces |
設定 |
extraKnownMarketplaces / strictKnownMarketplaces の別名 |
v2.1.232 |
CLAUDE_CODE_ENABLE_TODO_TOOLS |
環境変数 |
1 で Todo ツールを新モデルでも復活 |
v2.1.233 |
CLAUDE_CODE_FORK_SUBAGENT |
環境変数 |
fork モードの強制オン(1)/オフ(0) |
v2.1.232 |
CLAUDE_CODE_WORKFLOW_PREFIX_STAGGER_MS |
環境変数 |
ワークフロー兄弟エージェントの起動ずらし(0 で無効化) |
v2.1.229 |
CLAUDE_CODE_GOAL_CHECKIN_MINUTES |
環境変数 |
/goal のバックグラウンドタスク様子見間隔(0 でオプトアウト) |
v2.1.234 |
CLAUDE_CODE_TOOL_MEMORY_LIMIT |
環境変数 |
Linux で Bash コマンドに memory cgroup 制限 |
v2.1.233 |
CLAUDE_CODE_WEBFETCH_CACHE_TTL_MS |
環境変数 |
WebFetch の URL キャッシュ TTL(既定15分) |
v2.1.233 |
CLAUDE_CODE_PROJECT_DIR_NAME |
環境変数 |
プロジェクト別トランスクリプトディレクトリ名 |
v2.1.234 |
CLAUDE_CODE_DISABLE_UNKNOWN_MODEL_WINDOW_ENFORCEMENT |
環境変数 |
未知モデル ID のコンテキスト上限強制を無効化 |
v2.1.223 |
ANTHROPIC_BEDROCK_REGION_PREFIX |
環境変数 |
Bedrock のクロスリージョン推論プロファイル指定 |
v2.1.224 |
CLAUDE_CODE_MESSAGING_SOCKET / _TOKEN |
環境変数(エクスポート) |
セッションの受信箱ソケットパスと認証トークン(フック/Bash に渡される) |
v2.1.224 |
コマンド・機能の変化
| 対象 |
変化 |
導入 |
claude self-hosted-runner |
新規。自前インフラをクラウドセッションの実行先に |
v2.1.224 |
/list-agents(/peers) |
到達可能なセッションの一覧 |
v2.1.224 |
@セッション名 |
プロンプトから別セッションを名指し |
v2.1.232 |
/review |
/code-review のエイリアスに統合 |
v2.1.223 |
/code-review |
effort 省略時は前回のレベルを再利用。high 以上もバックグラウンド化 |
v2.1.223, 232 |
/fork |
自分専用の worktree を作るように |
v2.1.221 |
/permissions・/add-dir |
Claude の作業中に開けるように |
v2.1.234 |
/goal |
回復不能エラーで自己解除。30分待たされたらタスクを見に行く |
v2.1.234 |
/status |
セッション種別と Peer address を表示 |
v2.1.221, 224 |
/teleport |
クラウドセッションからローカルへの継続ヒント |
v2.1.223 |
/config |
「Dialog expiry」「Messages from your other sessions」「Continue automatically at usage limit」の行を追加。「Default teammate model」を削除 |
v2.1.232, 234 |
ultraplan |
削除 |
v2.1.222 |
| Todo / Task ツール |
新モデルで提供終了 |
v2.1.233 |
archive プラグインソース |
HTTPS の zip からインストール(SHA-256 ピン留め可) |
v2.1.224 |
プラグイン command ソース |
ローカルコマンドがプラグインディレクトリを print |
v2.1.229 |
Windows ユーザー的に効いた改善
Windows 環境での当たり判定を、効きそうな順に。
1. クロスセッションメッセージングは使えない(v2.1.224〜)
今号の目玉のひとつが、ネイティブ Windows では提供されない。/list-agents が「Unknown command」になるのはバグではなく仕様。使いたければ WSL2 の中で Claude Code を走らせる。
2. auto mode の cd && cmd > file 誤検知(v2.1.233)
v2.1.232 の回帰で、cd <dir> && <command> > file という日常的なコマンドで auto mode が毎回止まるようになっていた。v2.1.233 で修正済み。8/13〜8/14 の間だけ「やたら承認を求められる」状態だったことになる。
同リリースで、v2.1.232 に入れた「Cygwin 形式 symlink」と「入力リダイレクト < file」の Bash 権限変更もリバートされている。Windows の Bash 権限チェックは、この2週間かなり揺れた。
3. NT \??\ パスによる NTLM 資格情報漏洩ベクタ(v2.1.233 → 234)
Windows の NT デバイスプレフィックスで綴ったパスが UNC 検証をすり抜けていた。攻撃者の SMB サーバーへのパスを踏ませると NTLM 認証ハッシュが飛ぶ古典的な手口。v2.1.233 で Bash 経路、v2.1.234 で残りの事前承認済み経路(リモート読み込み・セッション復元・CLAUDE.md include・ワークフロー・アップロード)を封鎖。
4. powershell.exe を起動しなくなった(v2.1.221)
起動時にプロセス作成時刻を取得するのに powershell.exe を spawn していたのを、kernel32 のネイティブ呼び出しに変更。powershell.exe の実行をゲートするエンドポイントセキュリティ製品が、Claude Code 起動のたびにプロンプトを出すのが止まる。
Norton などのセキュリティ製品と Claude Code の相性問題を踏んだことのある環境(/remote-control が使えなかった件 参照)には直接効く改善。
5. git / Git Bash が見つからない(v2.1.228)
git のインストール先の親フォルダから Claude Code を起動すると、git と Git Bash を見つけられない問題。C:\Program Files あたりで起動すると踏む。
6. 拡張長パス・UNC パスでクラッシュ(v2.1.229)
ツール呼び出しやメッセージが \\?\ プレフィックスや UNC パスでファイルを参照するとクラッシュしていた。前号の \u パス破壊に続く、Windows パス表記まわりの修正。
7. ~/.claude.json が read-only だと起動が止まる(v2.1.234)
read-only 属性がついていると、リネームのリトライで起動がストールしていた。バックアップソフトや同期ツールが属性を変えるケースで踏む。
8. PowerShell の引用符入りパス(v2.1.221)と $PSDefaultParameterValues(v2.1.232)
前者は権限チェックの誤処理(承認を求めるように修正)、後者は変数書き込みパラメータで後続コマンドのファイルアクセス先を静かに書き換えられるバイパス。どちらも PowerShell を主シェルにしている環境に関係する。
9. AWS SSO named profile と余計な HOME(v2.1.221)
HOME 環境変数を余計に設定している Windows マシンで、desktop-managed セッションの Bedrock 認証が失敗していた。Git Bash や WSL を入れると HOME が設定されることがあるので、該当環境は多いはず。
ワークフロー変化の考察
「承認」から「拒否ルール」へ
今号でいちばん構造的な変化がこれだと思う。
これまでの Claude Code の安全モデルは「危ないことをする前に人間に聞く」だった。auto mode 既定化は、それを「危ないことを分類器が止める。人間は事前にルールで線を引いておく」に変えた。
Anthropic の数字(人間 13.6% vs 分類器 89%、承認率 97%)は「聞くこと自体が機能していなかった」という主張で、それ自体は納得できる。毎回聞かれれば、人は読まずに Yes を押す。
ただし、その帰結として設定の重みが変わる。
- allowlist は「分類器をスキップさせる穴」になった——
Bash(python:*) のような広いルールは、便利さと引き換えに分類器の目を潰す
- deny ルールは「モードに関係なく効く唯一の硬い壁」になった——ここだけは Claude が何を言っても、どのモードでも通らない
つまり、auto mode 時代のチューニングは「何を許すか」ではなく「何を絶対に許さないか」を書く作業になる。手元の .claude/settings.json に広すぎる allow がないか、逆に本番デプロイ・DB 操作・鍵ファイル読み取りに deny があるか——今号を機に一度見ておく価値がある。
1セッション → 多セッション → セッション同士が話す
5月上旬の Agent View で「1セッションを長く回す」から「多セッションを並列で回す」に移った。今号はその次で、並列で回しているセッション同士が直接連絡を取るようになった。
面白いのは、設計が徹底して「メッセージはユーザーの指示ではない」側に倒れていることだ。
- 承認の代わりにならない
- 設定を変えさせられない
- スラッシュコマンドは実行されない
- 送信側で分類器を通る(v2.1.222)
- 受信側の permission mode クラスで配送可否が決まる
- ループはレート制限・重複ドロップ・50件キャップで自然に止まる
エージェント同士が話せるようにすると、片方を騙せば全部通るようになる——その懸念に対して、「メッセージは提案であって命令ではない」という位置づけを、実装レベルで押し込んでいる。6月上旬に「リレーされたメッセージから権限を剥奪する」という修正が先に入っていたのも、この設計の一部だったことになる。
モデルが賢くなると足場が外れる
今号で明確になった3つ目のパターン。
- Todo ツールが新モデルから消えた(v2.1.233)
- Write ツールが新モデルには未読ファイルの上書きを許した(v2.1.228)
claude-api スキルのコンテキストコストが 1/8 に(v2.1.234)prompt-audit サブコマンドで「古いモデル向けの書き方」を監査できるようになった(v2.1.221)- カスタムサブエージェント作成を勧める起動時 tip が削除された(v2.1.232)
これは全部同じ方向を向いている。弱いモデルのために作った足場(明示的な TODO、読んでから書けというルール、大量の説明、細かく分けたサブエージェント)が、強いモデルではコストにしかならない。
自分の CLAUDE.md やスキル定義にも同じことが言える。「Claude が忘れるから書いた」ルールのうち、いくつかはもう不要かもしれない。prompt-audit はまさにその棚卸しのためのツールで、一度かけてみる価値がある。
「締める→開ける」は3回目
前号で「モデルの能力が上がると許容できる自律性の範囲も動く」と書いたが、今号でそのパターンが定着したと言っていい。
| 制限 |
入れた時期 |
外した/緩めた時期 |
| ネスト spawn 禁止(depth 1) |
7/21 |
7/24(depth 3) |
| セッション累計 200 spawn |
7月上旬 |
8/7(撤廃) |
| 同時実行20 |
7/21 |
据え置き(/ultracode 時は免除) |
残ったのは「同時実行数」だけで、「累計」と「深さ」の制限は緩んだ。ここに一貫した基準があるとすれば、「瞬間的なリソース枯渇は止める。累積的な作業量は止めない」だろう。長時間走るセッションを罰しない、という判断は正しいと思う。
実行環境の外出しと、データ境界の明示
self-hosted environments は企業向けの機能だが、「何が Anthropic に行き、何が行かないか」を公式に明文化したという点で意味がある。
- 行かない: リポジトリのチェックアウト、ビルド成果物、シークレット、セッションが作ったファイル
- 行く: 会話(プロンプト・レスポンス・ツール結果)、セッション記録
そして同じ流れの中で、フィードバック調査のトランスクリプト共有が「同意のうえで CLAUDE.md を含むシステムプロンプトとツール定義も送る」ように変わった(v2.1.224)。/feedback を送るときに何が行くのか、把握しておいたほうがいい項目。
まとめ
15日間で14リリース。エンジンの上でハーネスが作り替えられた2週間だった。
- v2.1.221(8/4)——9日ぶりの復帰。zsh バイパス、
/fork の worktree 化、VSCode Focus view、Windows の powershell.exe spawn 廃止
- v2.1.222(8/4)——worktree 隔離の破れ、
ultraplan 削除、Remote Control の repo-local オン禁止
- v2.1.223(8/6)——コマンド偽装の封鎖、
/review の統合、1M コンテキスト抑制の一般化
- v2.1.224(8/7)——★ self-hosted 環境、クロスセッションメッセージング、200 spawn 上限の撤廃
- v2.1.225(8/8)——他マシンへの発信、auto mode のブロックカウント修正
- v2.1.227〜229(8/10〜12)——ストリーミング表示の破綻、狭い端末でのクラッシュ、Windows の拡張長パスクラッシュ、ワークフローのキャッシュ効率化
- v2.1.232(8/13)——★ fork 既定オン、
@ メンション、GitLab 対応、PowerShell バイパス
- v2.1.233(8/14)——★ Todo ツール廃止、NT
\??\ パス封鎖、GitLab MR
- v2.1.234(8/17)——★ 使用量リセットの自動継続、
claude-api スキル 1/8 軽量化、/permissions の作業中オープン、NT パスの総ざらい
- v2.1.235(8/18)——spellcheck、許可ダイアログの表示と権限範囲の一致
そして CLI の外側で、8/14 に auto mode が Pro・Max・Team の既定になった。
実務的に真っ先に効くのは3つ。
- auto mode 既定化への備え——広すぎる allowlist を見直し、deny ルールを整備する
- Todo ツールが消えたことによる副作用の確認——
TodoWrite を前提にしたフックやスクリプトがあれば直す
claude-api スキルの軽量化と /permissions の作業中オープン——どちらも黙って日々の摩擦を減らす種類の改善
そして構造的にいちばん重いのは、「人間が承認する」から「分類器が止め、人間は事前にルールを書く」への移行だと思う。Claude Code は 5月に「1セッション → 多セッション」へ移り、7月にエンジンを載せ替え、8月に権限モデルそのものを置き換えた。承認プロンプトが減って快適になるのと引き換えに、設定ファイルに書いた線が、以前より重い意味を持つようになった——それが今号の一行まとめになる。
周辺の動き
9日間の空白(7/25 → 8/4)
v2.1.220(7/25)から v2.1.221(8/4)まで、9日間リリースがなかった。この期間、Claude Code は 2月以降ほぼ毎日〜隔日でリリースを続けていたので、明確に異例の空白になる。理由は公表されていないが、明けた 8/4 に v2.1.221 と v2.1.222 が同日2本、しかも v2.1.221 は40項目超の大型だったことから、溜め込んだ変更をまとめて出した形に見える。
週次使用量 +50% ブーストの延長
Claude Code サブスクライバ向けの一時的な週次使用量 50% ブーストが 8/19 まで延長された。本稿執筆日がその最終日にあたる。恒久措置ではないので、これに合わせて使い方を広げていた場合は 8/20 以降の上限に注意。
Compliance API が Cowork と Claude Code に拡大
Claude の Compliance API が、Cowork と Claude Code をデスクトップ・web・モバイル・CLI にわたってカバーするようになった(Claude Enterprise 向けベータ)。セキュリティチームが監査や eDiscovery のためにセッション内容とメタデータを統一的に取得できる。Enterprise 契約下で Claude Code を使う場合、セッションの中身は組織が引ける前提になったということになる。
Fable 5 の生物学セーフガード改善(8/7)と text watermark(8/14)
Anthropic 公式からは 8月に2本。「Improving Fable 5's biology safeguards」(8/7)と「How Claude's text watermark works」(8/14)。前者は Mythos 5 / Fable 5 の分離(同じ基盤モデルで safeguard の有無が違う)に直接関わる調整、後者は生成テキストの透かしの仕組みの解説。
Fable 5 が /advisor に戻った
v2.1.232 で、Fable アクセスのある組織向けに Fable 5 が /advisor のアドバイザとして再提供されるようになった(/model fable で usage credits の同意を設定)。前号で「Opus 5 の登場で Fable を使う理由がかなり狭まった」と書いたが、アドバイザ(=難所だけ相談する相手)としての位置づけなら筋が通る。以前まとめたFable 5 の使い分けは、この「アドバイザとしての Fable」という線で書き直すのが良さそうだ。
出典